QNAP
VTVジャパン株式会社様
2026.08.03
コスト1/10で、止まらない社内インフラへ

 53
(月間53)
こんにちは、テックウインド株式会社メディアチームです。
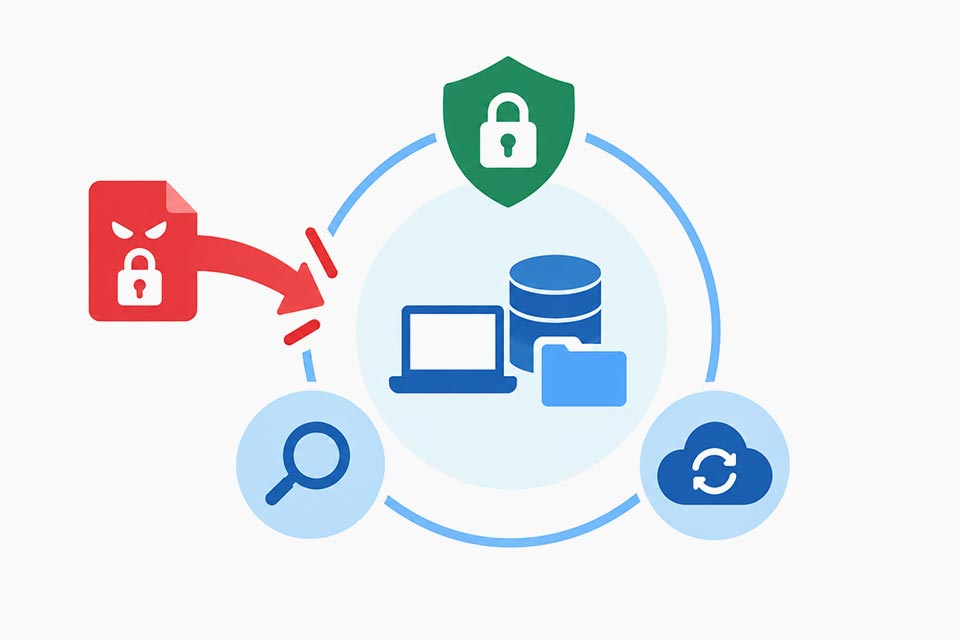
現代のビジネスをとりまくIT環境において、ランサムウェアの被害は大企業や公的機関などだけの問題ではありません。
IT担当者や予算が限られる中小企業も、ランサムウェアによる攻撃の脅威に晒されています。
ランサムウェアによる攻撃をあらかじめ完全に防ぐことは難しいため、侵入されても被害を最小限に抑え、確実に復旧できる体制を整えておくことが重要です。
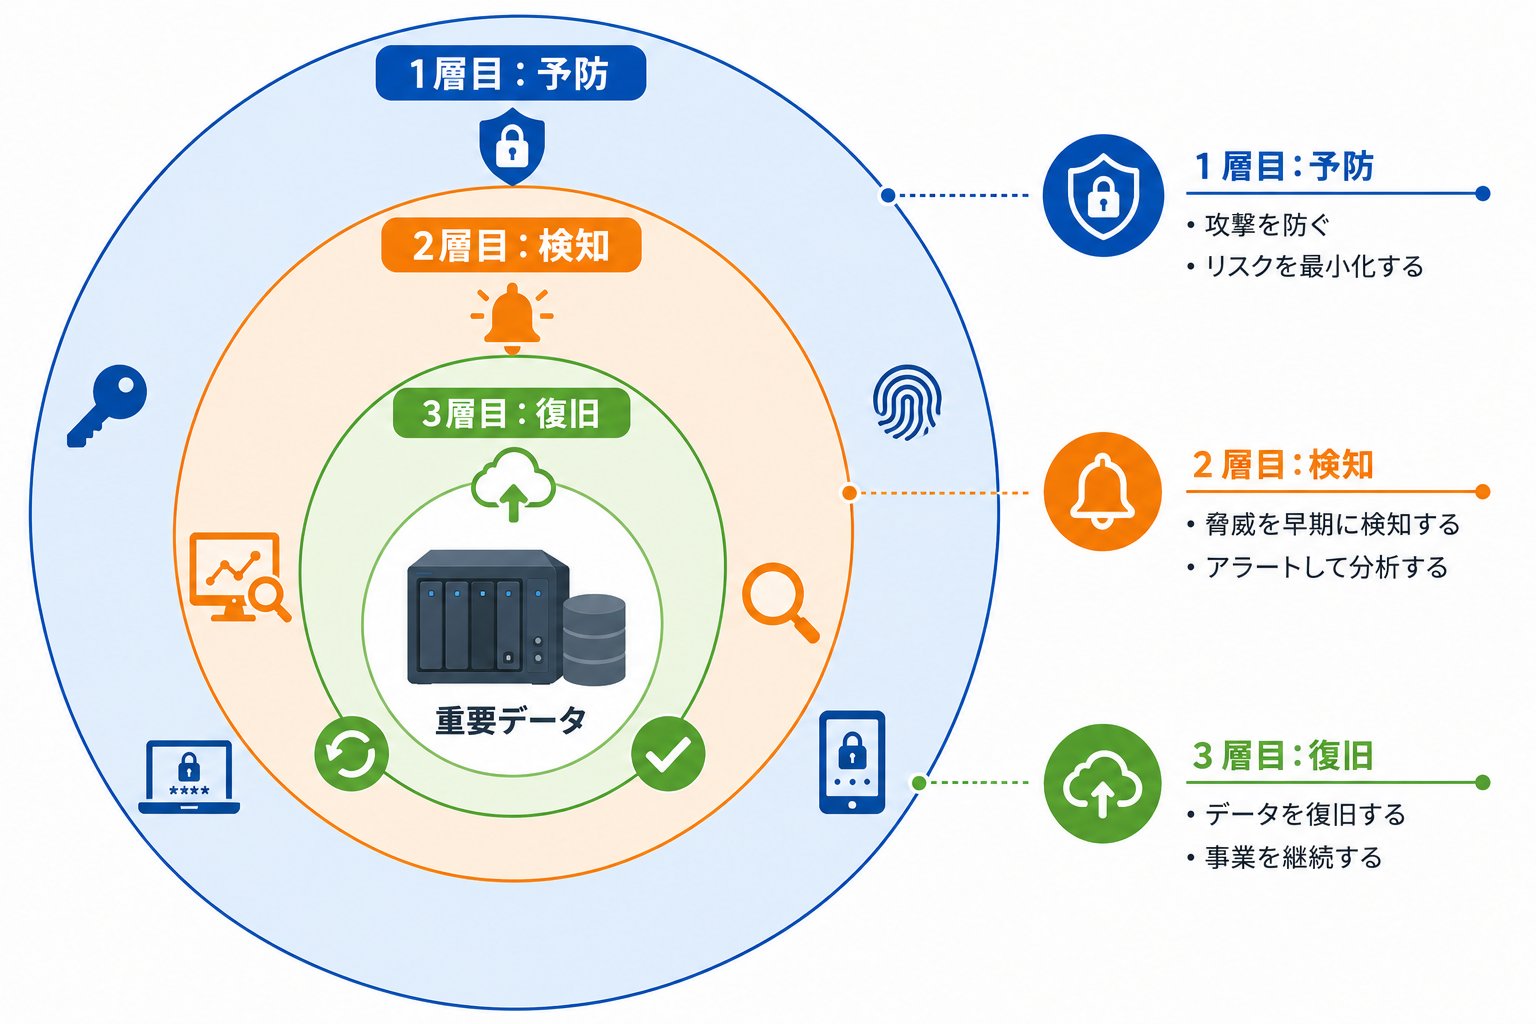
この記事では、予防・検知・復旧の3つの観点から、中小企業が今すぐ実践できるランサムウェア対策のベストプラクティスを解説します。
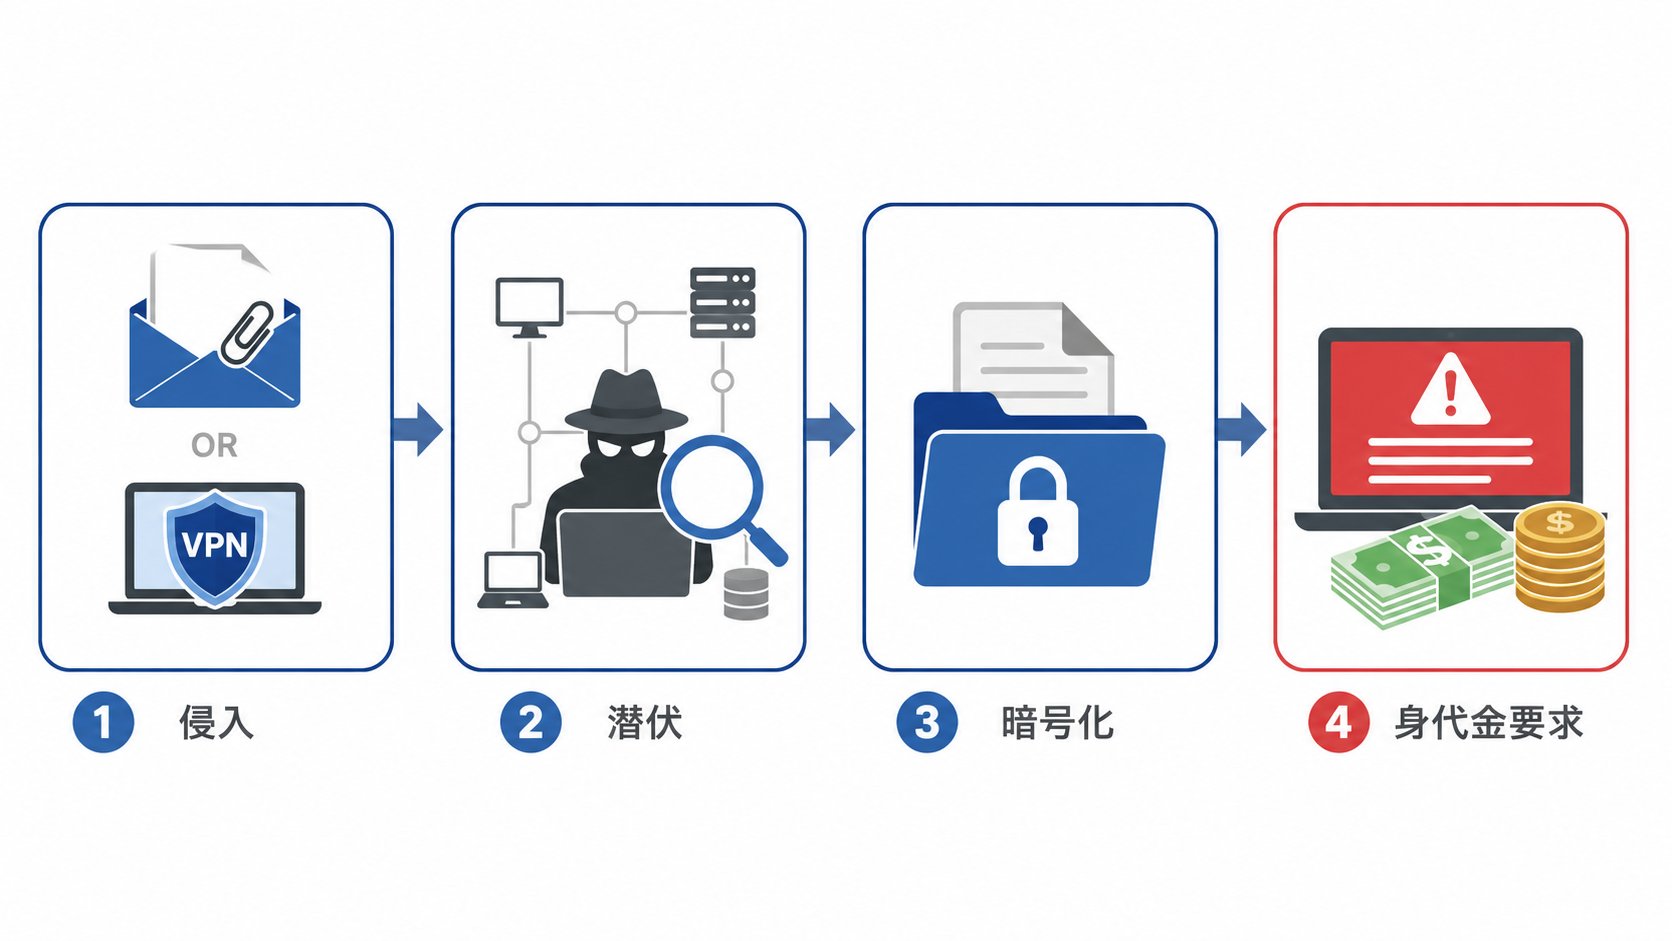
ランサムウェアの被害が深刻化している理由について、下記のポイントに分けて解説します。
それぞれ具体的に見ていきましょう。
かつてのランサムウェアの攻撃手段は、不特定多数にメールをばらまく手口が中心でした。しかし現在はその手口が変わっています。
攻撃の標的を絞り、機器の脆弱性やリモート接続の認証情報を足がかりに侵入する、計画的な攻撃に晒される事例が増えています。
狙われるのは大企業だけではありません。
セキュリティ体制が手薄な中小企業は、攻撃者にとって侵入しやすい対象であり、他社のネットワークへ入り込むための踏み台にされることもあります。
つまり、必ずしも攻撃対象の企業自体に大きな資産がなくても、踏み台として標的になり得るということです。
攻撃手段の巧妙化と合わせて、さらに深刻なのが「二重脅迫型」と呼ばれる攻撃の増加です。
データを暗号化するだけでなく、事前に盗み出したうえで「公開されたくなければ支払え」と迫る手口です。
攻撃者は潜伏中にバックアップの保存場所を調べ、本番データと同時にバックアップデータも暗号化・削除しようとします。
企業側の「バックアップがあるから大丈夫」という前提は、この「二重脅迫型」の攻撃のもとでは通用しません。
バックアップからデータを復旧できたとしても、盗み出されたデータの漏えいの問題は残るため、被害は業務停止にとどまらず、取引先への被害や信用の失墜にまで及びます。
ランサムウェア感染を防ぐための「予防」のベストプラクティスについて、下記のポイントに分けて解説します。
それぞれ具体的に見ていきましょう。
攻撃や侵入の入口として多いのが、窃取されたり使い回されたりしたパスワードです。
職場と社員の自宅、他拠点とをつなぐVPN、リモートデスクトップ、クラウドサービス、NASの管理画面の認証情報は、攻撃者にとって最大の武器となります。
各アカウントに多要素認証(MFA)を必ず設定しておくことが有効な対策となるでしょう。
あわせて、管理者権限の見直しも欠かせません。
日常業務のアカウントに管理者権限を持たせたままにしてしまう運用はよくあります。
しかしこの状態では、管理者権限を持つ1つのアカウントが乗っ取られただけで、被害が全体に及ぶ危険性があります。
管理者権限は必要な担当者だけに絞って付与し、退職者のアカウントや使われていない共有アカウントなどを整理・削除する対策も重要です。
もちろん、基本的な対策として初期設定のIDやパスワードの変更も、忘れずに行いましょう。
アプリケーションや機器のファームウェアには、継続的に脆弱性への対応が行われています。
攻撃者にとっては、公開済みの脆弱性は攻撃するべきポイントであるということです。
OSや業務ソフト、NAS、ルーター、VPN装置のファームウェアは、更新通知を待つだけでなく、担当者を決めて定期的に更新状況を確認する運用にすると更新漏れのリスクを低減させられるでしょう。
メーカーやJPCERT/CC、IPAが公開する脆弱性情報も定期的に確認し、自社で導入している機器が該当していないかを調べる運用体制を整備しておくと、さらに安全性を高められるでしょう。
サポートが終了した機器には修正プログラムが提供されないため、リプレイスの検討も攻撃の危険性低下に役立ちます。
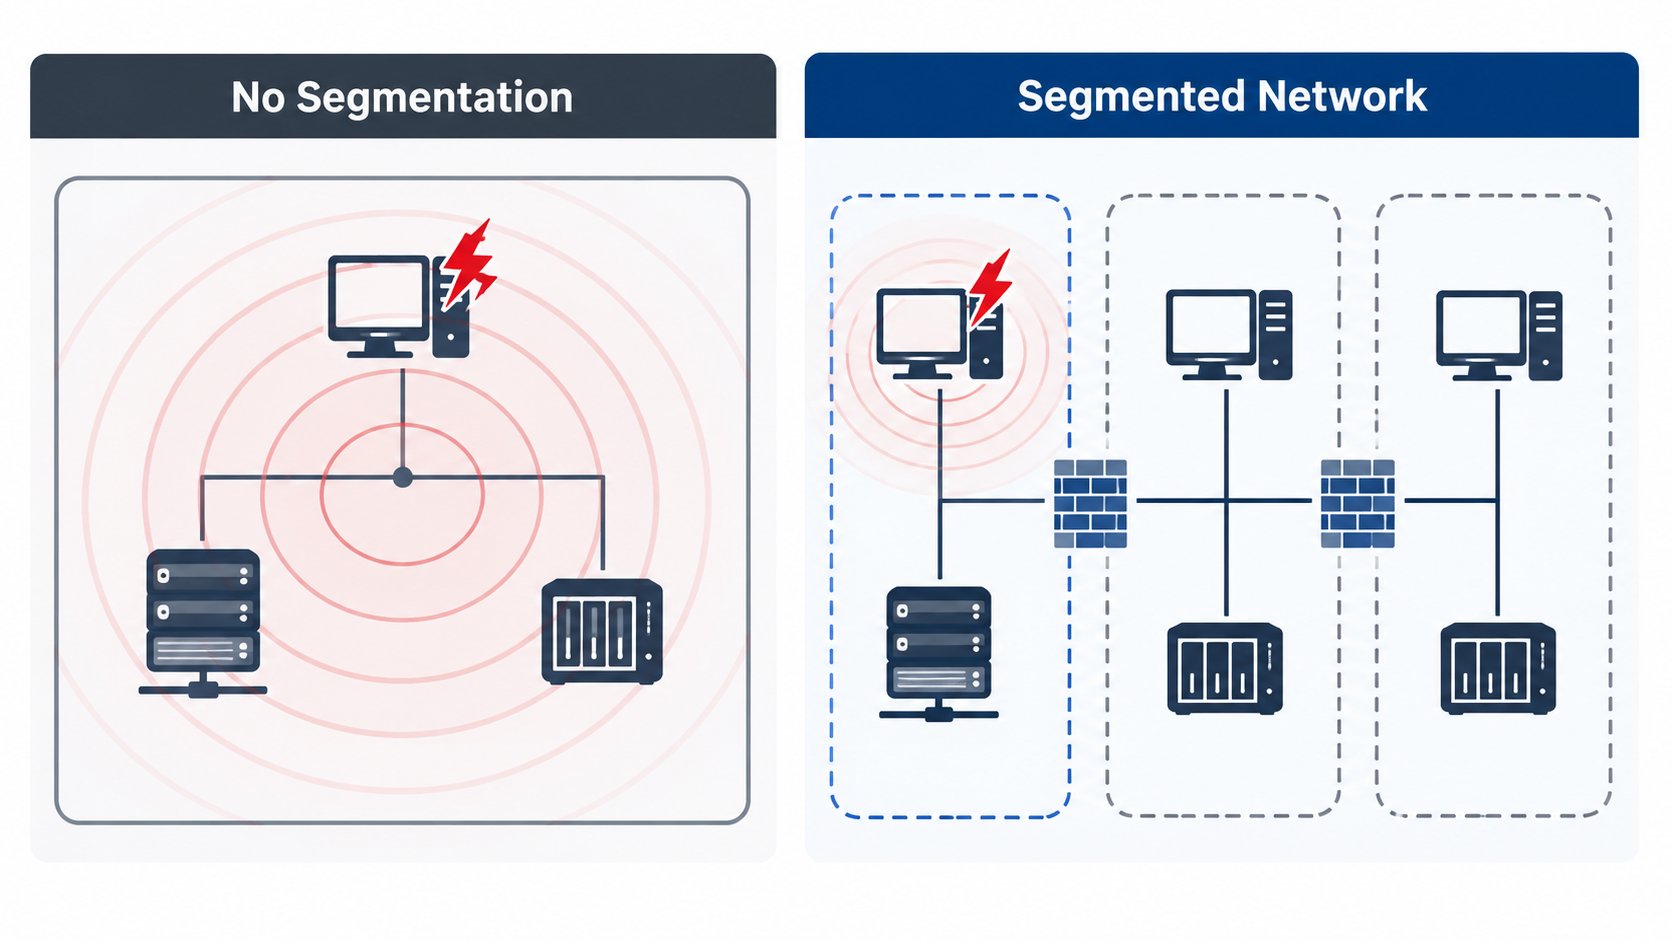
侵入を完全に防ぐことは難しいため、侵入されたあとに被害をできるだけ広げない設計を採用することも重要です。
部門や拠点ごとにネットワークを分割しておけば、攻撃・感染が社内全体へ波及するのを防ぐのに役立ちます。
経理データや顧客情報、バックアップ用のサーバーやNASといった重要なシステムは独立したセグメントに置き、アクセスできる端末とユーザー(アカウント)を最小限にします。
来客用Wi-Fiは業務ネットワークから分けるのが基本です。
セグメントの分割は、VLANやファイアウォールの通信制御で実現できるため、必ずしも大がかりな設備投資は必要ありません。
感染や侵入を受けた後に被害を最小化するための「検知・初動対応」について、下記のポイントに分けて解説します。
それぞれ具体的に見ていきましょう。
ランサムウェアの攻撃による暗号化が始まってからすぐに気づけるかどうかで、被害の大きさは大きく変わります。
短時間に大量のファイルが書き換えられる、拡張子が一斉に変わるなどの不審な挙動を、自動で監視する仕組みを用意しておきましょう。
ファイル操作の異常を検知して警告し、疑わしい接続を遮断できる機能を備えた製品もあります。
利用できる機能はデバイスの種類やOSのバージョンで異なるため、導入前の確認が必要です。
ウイルス対策ソフトやUTM、EDRと併用すれば、端末とストレージの両面で異常なファイル変更の兆候を捉えられます。
検知結果や警告がメールやチャットに届く設定にして、業務時間外となる夜間や休日でも気づける状態にしておくなどの運用も考えられるでしょう。
異常を検知できても、その後の動きが決まっていなければ現場は混乱します。
インシデント対応計画(IRP)には、最低限、次の3点を文書化しておきましょう。
誰が誰に連絡するのかという連絡フロー(社内の責任者、保守ベンダー、取引先、警察や専門機関)、どの状況でネットワークを遮断するのかという判断基準、そして対応にあたる担当者です。
初動では、感染が疑われる端末をネットワークから切り離すことが最優先です。
電源は入れたままにして、調査のために状態を保全するのが一般的です。システムが止まっていても連絡が取れるよう、連絡先一覧は紙でも保管しておくと確実です。
ランサムウェアなどによる被害が発生した際に、そこから確実に立ち直るためのバックアップと復旧に関する設計について、以下のポイントに分けて解説します。
それぞれ具体的に見ていきましょう。
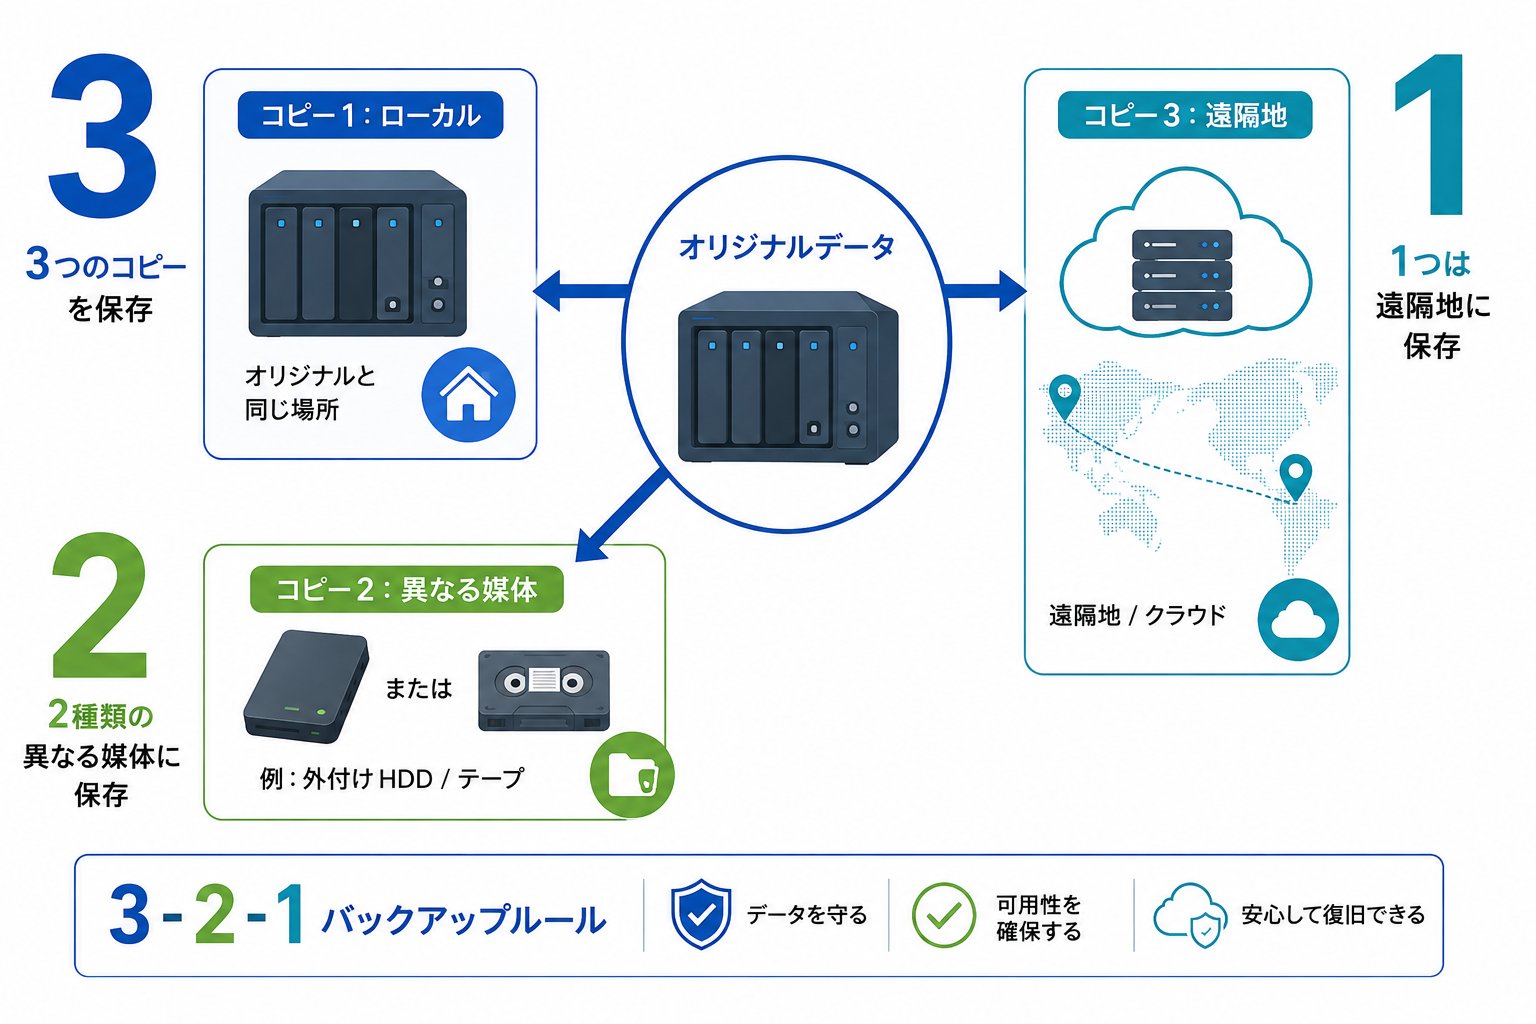
バックアップ設計の基本は「3-2-1ルール」です。
3-2-1ルールとは、データのコピーを3つ持ち、2種類以上の異なる媒体に保存し、うち1つは遠隔地(オフサイト)に置くというものです。
NASだけに保存していると、NASごと暗号化された時点で手詰まりになります。NASのバックアップをクラウドストレージへ複製し、さらに別の媒体にも保管する構成なら、火災や水害といった物理的な災害にも対応できます。
3-2-1ルールで意識するべきポイントは、保管先ごとに「壊れ方が異なる」状態をつくることにあります。
3-2-1ルールで複数のコピーを持っていても、管理者アカウントが乗っ取られれば、バックアップを削除されるおそれがあることは、すでに指摘したとおりです。
その危険性への対策が、イミュータブル(不変)化です。
イミュータブル化とは、オブジェクトロックやWORM(Write Once Read Many)スナップショットなどの方法により、設定した保持期間中はデータの変更や削除ができなくすることを指します。
「コンプライアンスモード」のような厳格な設定であれば、管理者権限でも解除できません。
攻撃者が認証情報を手に入れても、バックアップだけは守られるという考え方です。
なお、コンプライアンスモードは厳格なイミュータブル化の方式ですが、特権ユーザーによる保持期間の短縮などが行える「ガバナンスモード」という方式もあります。
データの種類、運用体制などに合わせて最適な方式を選択するとよいでしょう。
なお、メーカーや製品により、方式の名称が異なる場合もあります。
ドキュメントを参照して、採用する方式を選定しましょう。
コンピューターやサーバーがネットワークにつながっている限り、攻撃者からの侵入経路は完全に無くすことはできません。
そこで、ネットワークから物理的または論理的に切り離した保管先を併用することにより、より安全なバックアップの保持が可能となります。
代表的なのが、LTOテープなどのオフライン媒体です。
使わないときは取り外して保管できるため、遠隔からの攻撃が届きません。
論理的な分離としては、バックアップ時だけネットワークを接続し、完了後に遮断する運用もあります。
オンラインのイミュータブルバックアップとオフライン保管を組み合わせておけば、最悪の事態でも、最後の拠り所となるデータが保持されているため、データの復旧自体は行える可能性を残すことができます。
「バックアップが取れている」ことと「実際に復旧できる」ことは、別の問題です。
いざ復元しようとしたら、データが破損していた、必要なファイルがバックアップ対象に含まれていなかった、想定を超える時間がかかったという事例は珍しくありません。
年に数回はリストアテストを実施し、特定のフォルダやシステムを実際に元へ戻してみましょう。
復旧に要した時間を計測しておけば、業務が止まる期間の見通しが立ち、経営判断の材料にもなります。
手順書には、どのシステムから優先して復旧するかも書き添えておくと、いざというときに担当者がスムーズに復旧作業に取り掛かることができます。
ランサムウェア対策は、1つの施策で完結するものではありません。
アカウント権限管理、更新管理、ネットワーク分離などの方法で侵入を防ぎ、異常の早期検知と初動の手順で被害を抑え、イミュータブル化やオフライン保管を含む3-2-1バックアップで復旧できる状態を保つなど、複合的な対策が欠かせません。
複数の対策を重ねることにより、被害を最小限にとどめられる可能性が高まります。
この記事を参考にして、自社のバックアップが本当に復旧できるかの確認と、管理者権限・更新状況の点検から始めてみるとよいでしょう。
お客様に合った
最適な製品を紹介します!
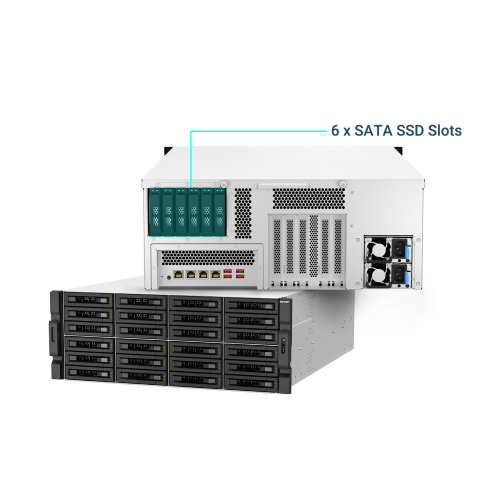
4U 30ベイ(3.5インチSATA×24個+2.5インチSATA×6個)ラックマウントタイプNAS 冗長電源付
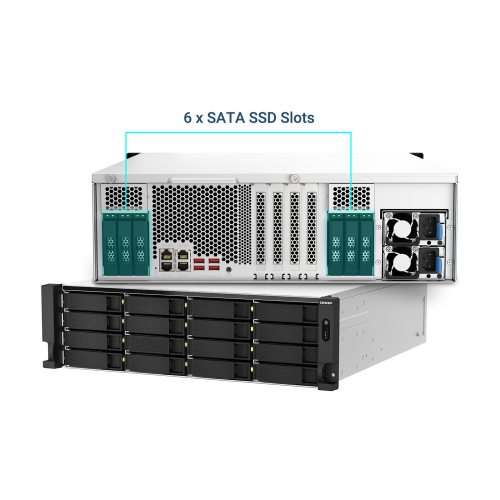
3U 22ベイ ラックマウントタイプ 冗長電源付 NAS
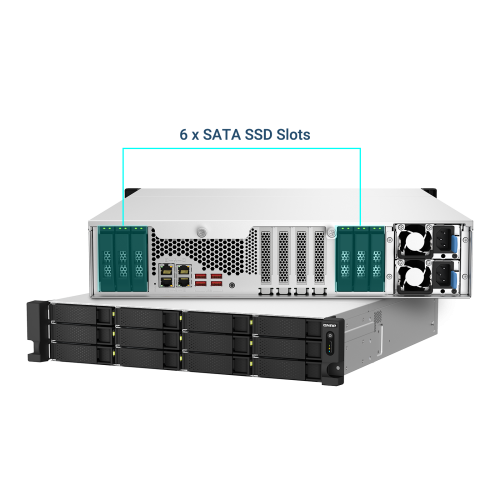
2U 18ベイ(3.5インチSATA×12個+2.5インチSATA×6個)ラックマウントタイプ冗長電源付NAS
仮想化および大量のデータを処理するエンタープライズアプリケーション向けの費用対効果の良い10GbE対応ZFSストレージ
4 x 2.5GbE ポートを装備した インテル® Xeon® D-1602 プロセッサー搭載 desktop QuTS hero NAS
リアルタイム SnapSync データバックアップと仮想マシンアプリケーション用に設計され、4 x 2.5GbE ポートを装備した Intel® Xeon® D desktop QuTS hero NAS
マルチパスルーティングおよびデイジーチェーン対応の企業グレードSAS 12Gb/sストレージ拡張
4ベイ USB 3.2 Gen 1 RAID 拡張エンクロージャー TR-004
ハードウェアRAID 装備の2ベイ USB タイプCダイレクトアタッチストレージ(DAS)
性能とコストのバランスが良いベストセラーモデル。 4コアCPU搭載で2.5GbEデュアルポート採用のタワー型4ベイNAS。
エンタープライズクラスで利用されるオールSSD搭載を SMB(中小企業)向けに手の届きやすい価格で実現したNAS
高速転送および仮想化アプリケーション向けにデュアルポート2.5GbEおよびPCIe拡張性を備えたIntel® CPU(4コア)搭載ラックマウントNAS
3U 16ベイ ラックマウント型 NAS
SMB向け2Uショートデプスラックマウント型NAS TS-855eUシリーズ
ショートデプスラックマウント・デュアル2.5GbE NASクアッドコアAMD Ryzen™プロセッサーを搭載しており、仮想アプリケーション向けの10/25GbEやM.2 SSDキャッシュPCIe拡張に対応 (QTSまたはQuTS heroオペレーティングシステムに対応)
中小企業のIT環境向けの10GbE SFP+と2.5GbEポート、および冗長性電源を備えたクアッドコア1.7GHzラックマウントNAS
2U 12ベイ ラックマウント NAS
中小企業のIT環境向けの10GbE SFP+と2.5GbEポート、および冗長性電源を備えたクアッドコア1.7GHzラックマウントNAS
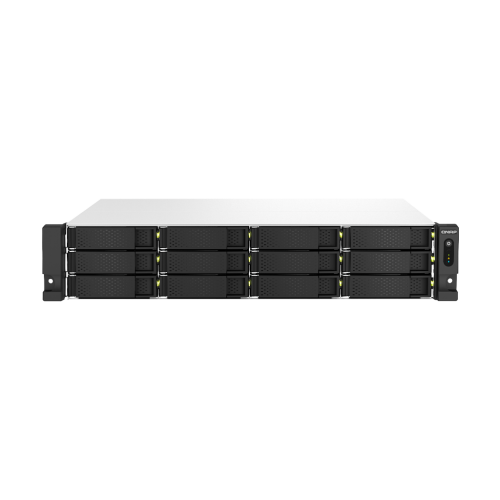
インテル® Celeron® N5095プロセッサー搭載 2U ラックマウント型NAS
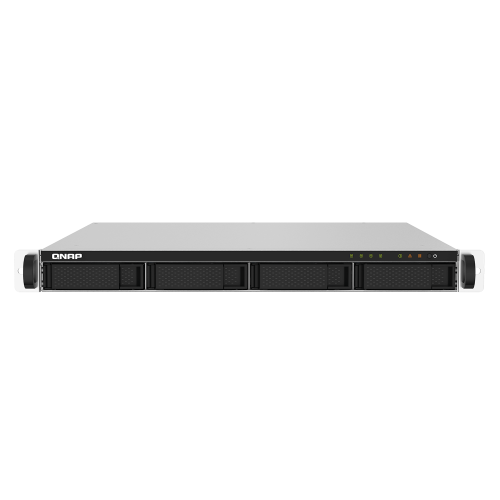
中小企業のIT環境向けのデュアル10GbE SFP+とデュアル2.5GbEポートを備えたクアッドコア1.7GHzラックマウントNAS
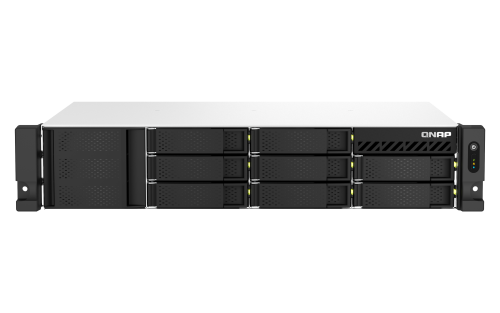
2U PCIe拡張性、HDMI出力搭載 省スペースラックマウント型ラックマウント型NAS
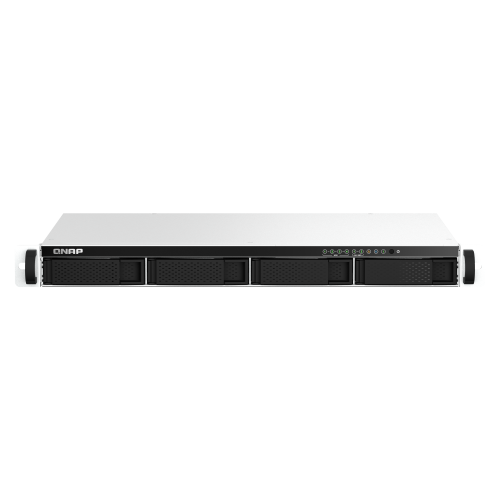
インテル® Celeron® N5095 プロセッサー搭載 1Uラックマウント型NAS
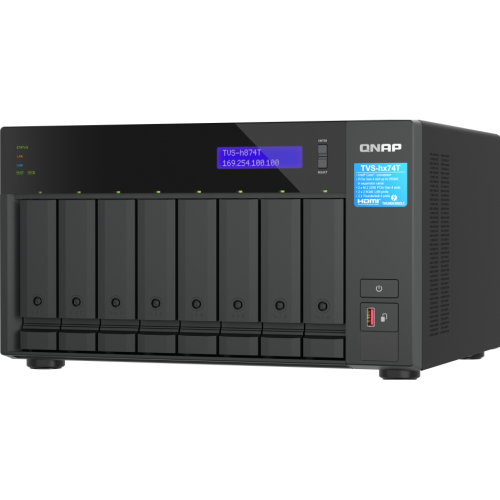
QNAP TVS-h874T Intel® Core™ i9 16コア / i7 12コアプロセッサ搭載 8ベイ タワー型NAS
タワー型 8ベイ USB 3.2 Gen 2 ZFSベースのQuTS hero OS採用 NAS
4基の3.5インチ/2.5インチストレージ対応SMB向けNAS
2ベイタワー型NAS
タワー型 6ベイ インテル® Core™ i3-12100 プロセッサー搭載NAS
AMD Ryzen™クアッドコア2.2 GHz 2.5GbE NASは、10GbE高速接続とM.2 SSDを追加するためのM.2 NVMe SSDおよびPCIe拡張をサポートしています。QTS と QuTS ヒーロー デュアル オペレーティング システムにより柔軟性が向上
QNAP Thunderbolt 4 タワー型NAS
9ベイ(5×3.5"+4×2.5") タワー型 NAS
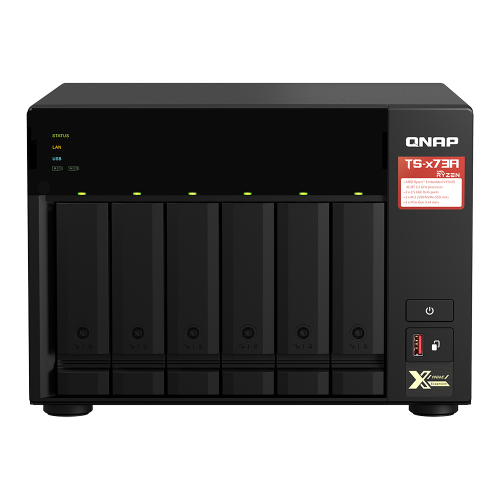
AMD Ryzen™クアッドコア2.2 GHz 2.5GbE NASは、10GbE高速接続とM.2 SSDを追加するためのM.2 NVMe SSDおよびPCIe拡張をサポートしています。QTS と QuTS ヒーロー デュアル オペレーティング システムにより柔軟性が向上
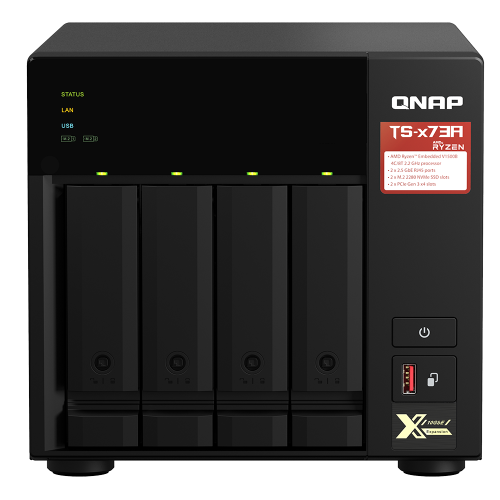
AMD Ryzen™搭載高性能NAS。2.5GbE・M.2 SSD・PCIe拡張対応で高速データ処理と柔軟なストレージ運用が可能。
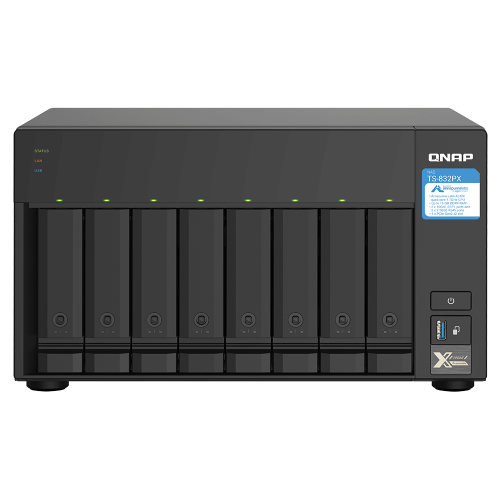
10GbE SFP+と2.5GbEを備えた大容量NAS、アプリケーションを高速化するM.2 SSD向けPCIe拡張に対応
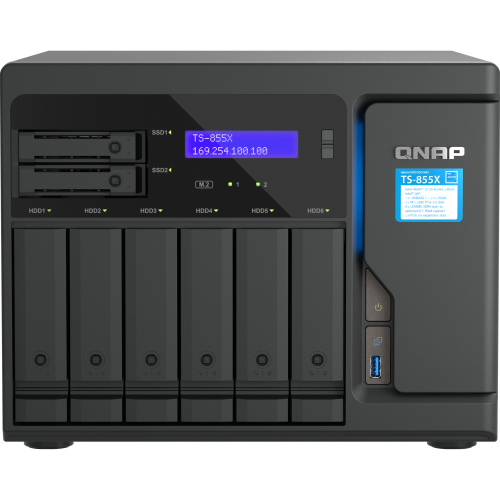
Intel Atom® プロセッサー C5125 (9M キャッシュ、2.8GHz)搭載タワー型NAS
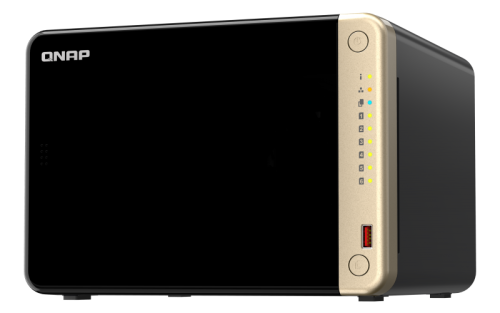
インテル® Celeron® N5095 プロセッサー(4M キャッシュ、最大 2.90GHz、4コア、4スレッド)搭載 6ベイ タワー型 NAS
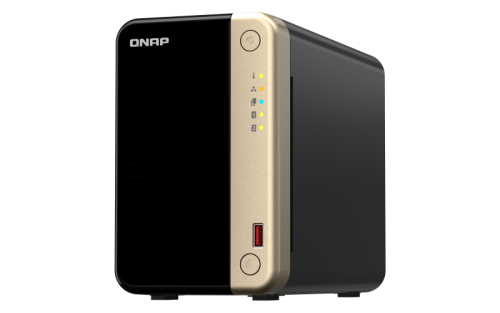
M.2 SSDキャッシングとPCIeスケーラビリティーを備え、高速転送と仮想化アプリケーションに対応したインテル® Celeron® プロセッサー N5095搭載 デュアルポート2.5GbE NAS
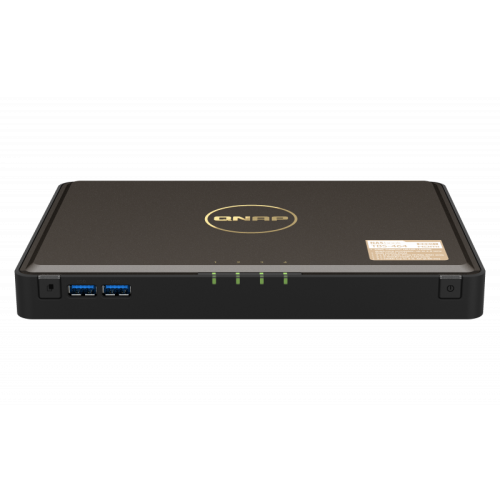
コンパクトで、ポータブルで、多用途なM.2 NVMe SSD対応の4ベイ小型NAS
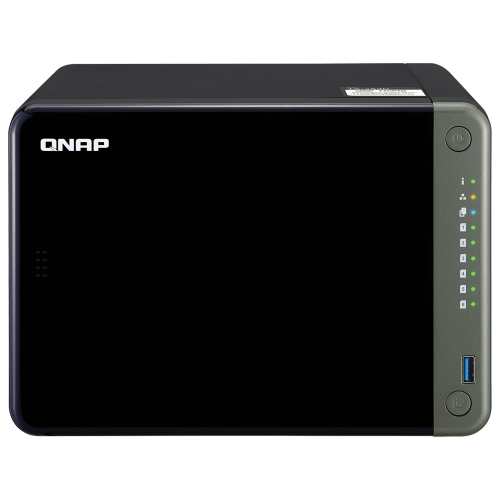
プロフェッショナル向けのクアッドコア2.5GbE NAS。PCIe拡張で10GbpsやM.2 SSDを実現、アプリケーションを加速
データ消失に強く高速な中小企業向けネットワークストレージAXELBOXの 大容量通信対応ラックマウントタイプ
データ消失に強く高速な中小企業向けネットワークストレージAXELBOXに 音の静かなB5サイズ薄型モデルが登場
AMD Ryzen™ 7、DDR5 ECC 192GB対応、2.5/10GbE標準、QuTS hero搭載のオールフラッシュNAS。
デュアルXeon® Silver、最大1TB ECCメモリ、U.2 NVMe Gen4×4対応の高速オールフラッシュNAS。
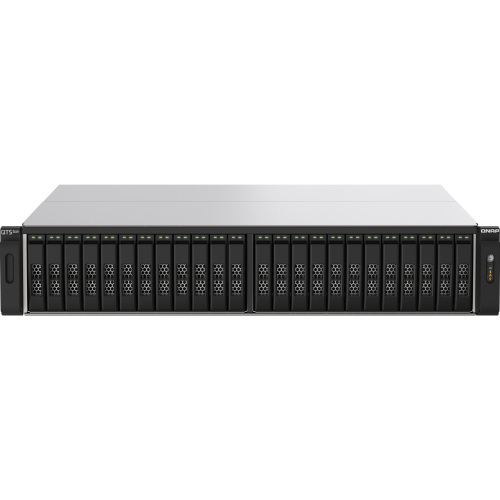
ZFSベースOS搭載、U.2 NVMe対応で高速IOPSを実現。25GbE対応で仮想化や大容量処理に最適。
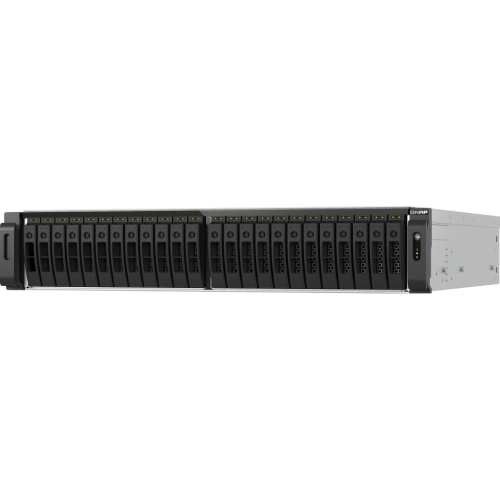
AMD Ryzen 7000+DDR5 ECC、ZFS QuTS hero採用30ベイSSD NAS。 高IOPS・低遅延、10GbE×2/2.5GbE×2でバックアップ・仮想化に最適。
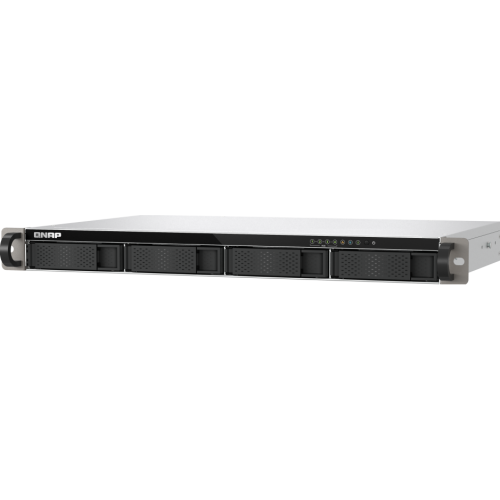
2.5GbE×2搭載の1Uショート4ベイNAS。 クアッドコアARM+NPUでAI顔認識高速化、Edgeストレージとして共有・スナップショットバックアップ・VPNを安全高速に実現。
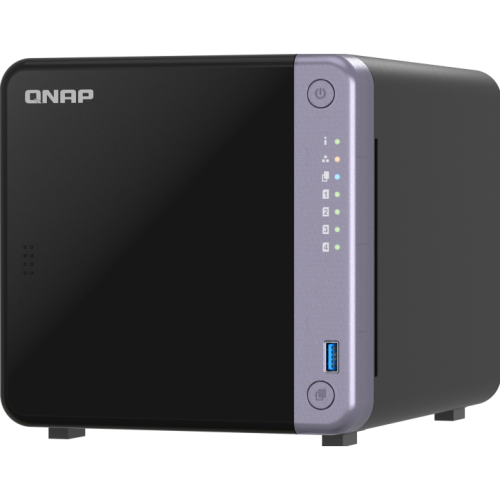
コストパフォーマンスに優れた4ベイ10GbE NAS、ワークロードを高速化するために設計されています
コストパフォーマンスに優れた6ベイ10GbE NAS、ワークロードを高速化するために設計されています
パワフルなハードウェアとファンレス冷却の2.5GbEプロフェッショナルNAS
10GbE、Thunderbolt 3、M.2 PCIe NVMe SSDスロットによる優れたパフォーマンスと抜群の接続性 TVS-672XT
3ベイ タワー型 NAS
静音で軽量のホームNAS、デュアルHDMI 2.0 4K出力装備でマルチメディア再生およびストリーミングに対応
静かでもパワフル:ハイブリッドストレージ構造、10GbE接続、HDMI2.0 4K出力を採用した、ファンレスマルチメディアNAS
コンパクトかつ万能:クラウドストレージへの素早く、簡単なアクセスを提供するクアッドコア4ベイM.2 SATA SSD NASbook。
ARM クアッドコアプロセッサー搭載 2ベイタワー型NAS
NPUプロセッサー内蔵クアッドコア52.0GHz CPU 4GBメモリ 4ベイ NAS
内蔵NPUがAI顔認識機能を強化。 自宅でプライベートクラウド&ホームマルチメディアセンターを構築しよう
簡単なファイルストレージと共有およびエンターテインメントのためのパーソナルプライベートクラウドを構築する初心者およびホーム向けの1ベイ NAS。
高効率なファイル管理、データ保護、HDMI 出力を備えたデュアルコアNAS
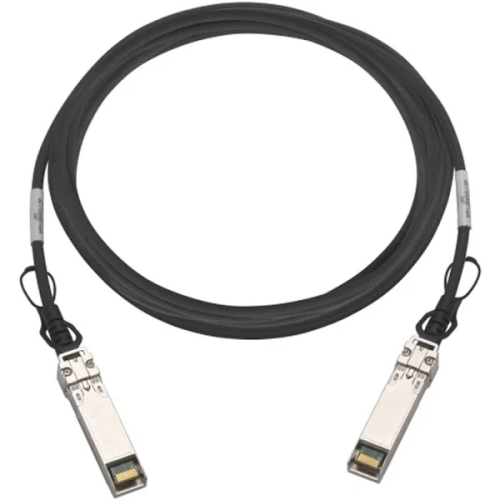
QNAP NASとネットワーク間での高速接続を実現する 低コスト・高性能・簡単導入が特長のSFP28 25GbE ダイレクトアタッチケーブル
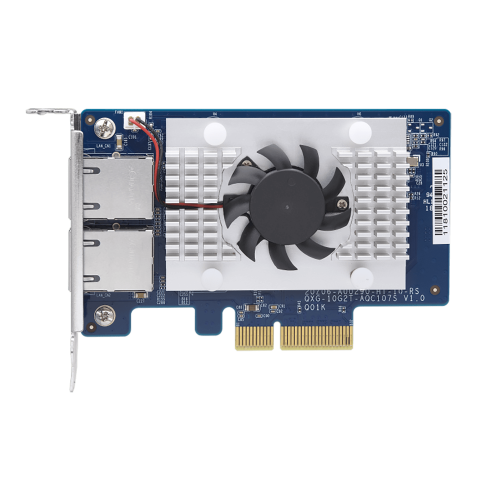
柔軟、高速、経済的なシングルポートの4スピード5GbEネットワーク拡張カード
柔軟、高速、経済的なデュアルポートの4スピード5GbEネットワーク拡張カード
柔軟、高速、経済的なクアッドポートの4スピード5GbEネットワーク拡張カード
Ubuntu/Linux PCまたはQNAP NASを高パフォーマンスおよび安全なワイヤレスアクセスポイント/ベースステーションへと変身させる QWA-AC2600
PCやNAS用のRAIDに対応した2台のM.2 SATA SSDドライブを、1つの2.5インチSATAドライブベイでの中で使用 QDA-A2MAR
PCやNAS用のRAIDに対応した2台の2.5インチSATAドライブを、1つの3.5インチSATAドライブベイの中で使用 QDA-A2AR
Rail kit for rackmount models
QNAP NAS用HDDトレイ
QNAP NAS用HDDトレイ
QNAP NAS用HDDトレイ
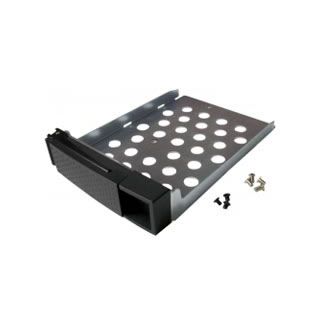
QNAP NAS用HDDトレイ
QNAP
2026.08.03
コスト1/10で、止まらない社内インフラへ
QNAP
2025.06.16
データのコピー・バックアップ・検索に掛かる時間を大幅に削減し、導入および運用コストを約10分の1に
QNAP
2024.09.10
データ管理のストレスを解消、QNAP NASで解決した業務効率化の秘訣
QNAP
2024.08.15
授業の録画データをNASに保存するだけで自動で変換や配布を行い学生のために費やす時間が増えた
QNAP
2024.05.08
電帳法の要件を満たすNASにより経理の負担を軽減し時間的に効率が良くなった
QNAP
2024.05.02
大容量データの保存も速くリアルタイムでのデータ確認・編集ができるようなり作業効率の大幅な改善とストレスフリーを実現
QNAP
2024.04.24
初期設定サービスを利用し、外出先での資料の確認や見積書・設計図などの共有がスムーズになったNASの活用法。
QNAP
2024.01.23
電帳法対応のための帳票データを職員が手軽に1ヶ所で保存できるようになったNASの活用法
QNAP
2023.12.11
QNAP NASの設定は、2時間もかからずに、すぐに終わってしまいました。
QNAP
2019.10.18
我々のようなアニメ業界では、コストバランスに優れた最適な製品だと感じています。